
從錢包被盜看四種安全策略

 設為Google首選來源


真正經得起時間的保管方式,往往簡單、直觀、易懂,環節最少,信任需求最小。
撰文:劉教鏈
Keplr 的社交登入錢包出了事,幾千個帳戶被轉走資產,官方把原因指向 Web3Auth 的基礎設施漏洞。被盜的用戶大多沒做錯什麼,只是當初圖方便,用 Google 或 Apple 登入建了這個錢包。
具體的事故原因還沒有詳細披露。廠商之間也在相互推諉。教鏈順著這條線索稍微研究了一下,把幾個典型的錢包所用的安全策略並列一下,看看有什麼問題。
先把傳統的加密貨幣自托管策略作為參考基準,也就是用戶自己抄下助記詞,寫在紙上,妥善保管起來。
這種策略很簡單,鑰匙在你手裡,誰也不知道。它的安全邊界就是你自己:紙別丟、別拍照、別告訴任何人。缺點是人的記性靠不住,火災、搬家、洗衣服,都可能讓那張紙消失。但它的好處是,風險環節就在這張紙這裡,你一眼就能看見,也十分清楚。十分清楚,就知道應該引起 120% 的重視,嚴防死守。
有了這個參考基準,我們接下來看看目前業內幾種較為流行的錢包 App 的私鑰托管策略。注意我們這裡排除中心化交易所那種直接托管全部控制權的方案,討論的是托管私鑰助記詞但不托管完整的資產控制權的方案。
先看 Uniswap 錢包的做法:它的策略比較簡單,就是把助記詞加密之後,備份到你自己的 iCloud 或 Google Drive。
蘋果的伺服器上存著一串密文,解開的密碼在你腦子裡。恢復的時候,要登入你的雲帳戶,再輸入當初專門用來加密助記詞的那個密碼,它和 Apple ID 不是同一個。雲服務商拿到的只是密文,理論上解不开。風險就轉移到了帳戶這一側:Apple ID 被盜、驗證碼被截、釣魚網站騙走密碼,任何一種都可能讓備份落到別人手裡。但至少,風險還在你熟悉的地方,雲帳戶和密碼,都是你天天在用的東西。
雲端的風險只有一個:蘋果或者谷歌的存儲服務被黑客攻破。當然,這也是為何它選擇蘋果和谷歌而不是其他雲服務商的原因,就是相對更信任這兩家巨頭的安全實力。
然後就是最經典的 web3 錢包 MetaMask(俗稱小狐狸錢包)的社交登入。它的做法要複雜的多:加密後的助記詞存在 MetaMask 自己的伺服器上,解密的鑰匙被拆成幾片,分給不同的伺服器節點;恢復時要有兩樣東西,一是 Google、Apple 或 Telegram 的登入憑證,二是你設的密碼[3]。兩樣湊齊,才能把鑰匙拼回來。
MetaMask 特意說明,就算伺服器全被人端了,攻擊者拿到的也只是碎片,還得破解你的密碼。這話沒錯,但要看在什麼前提下。平時走在線恢復,登入憑證是第一道門,服務端的速率限制是第二道,密碼只是第三道,弱密碼並不會被立即攻破。可一旦分片節點失守,攻擊者拿到碎片,就可以在自己機器上離線窮舉,速率限制失效,這時候密碼強度才成了唯一的防線。
最後再看一下這次出事的 Keplr 用的那套方案。密鑰拆成三片,一片在用戶設備,一片在雲端伺服器,一片作為恢復備份,登入之後由伺服器參與重組[4]。設計上這是三片裡任意兩片就能重組恢復出私鑰,但只要其中兩片實際都由同一家服務商控制,三片的門檻就退化成了單點突破口。這次的事故,教鏈直覺上覺得很可能出在這個地方,不過真實情況還得等廠商進一步披露更多具體的技術細節才知道。
把上面四種方式擺在一起對比對比,一個反直覺的規律就浮現出來了。
從第一種到第四種,看起來鎖越來越多,組件越來越多,系統越來越複雜,聲稱或承諾複雜的加密策略能提高安全性。可用戶能看清的風險,反而越來越少。抄在紙上的鑰匙,你知道它在哪;存進 iCloud 的密文,你還知道在蘋果那裡;到了 MetaMask 那套,密文在伺服器、碎片在節點、密碼在你腦子裡,你得先弄懂四個角色才說得清;到 Keplr 這一步,出了事,用戶連問責都不知道該問誰。
另一方面,在系統複雜度對用戶理解不斷升高的同時,系統對黑客暴露的攻擊面卻在變大。黑客怎能不心中竊喜?紙和筆只有一個風險,被偷或者被燒;iCloud 備份多了一個雲帳戶;MetaMask 那套多了登入服務商、分片節點、密碼強度;Keplr 那套多了整條基礎設施。每加一層,就把信任依賴分散到更多層次和環節,而不是把信任消除掉。
這種信任依賴的擴散可能是致命的。一個簡單的算術:一個人自己管鑰匙,自己出錯則系統出錯;換成兩個人經手,任何一個人出錯,系統就出錯。顯然,兩個人裡任意一個出錯的可能性,要超過一個人自己出錯的可能性。串聯的環節,可靠性只會往下走,不會往上走。
那為什麼還要這麼設計?因為第一種方式裡,一個人出錯的可能性實在太高了。抄錯一個詞、紙弄丟、被家裡人當廢紙扔掉,這些事每天都在發生。社交登入把用戶的失誤率壓下去一大截,代價是引入服務商那一段風險。帳面上可能划算,問題是這兩個概率,用戶一個都看不見,也沒法驗證。
最諷刺的地方就在這裡。一套方案需要十頁文檔解釋它為什麼安全,普通用戶已經失去了判斷能力。他只能選擇相信,而相信不是安全,是賭。
教鏈不禁又回想起中本聰在比特幣白皮書裡寫的那句話:「當存在逆轉的可能性時,對信任的需求就擴散了。」雖然中本聰說的是在線支付場景,但是類比到私鑰的恢復,這本身是一個可逆過程,也必然會帶來信任需求的擴散。
而這種擴散,本身就意味著黑客攻擊面的擴大。每一個需要信任的環節,就是黑客可能入手的切入點。
真正經得起時間的保管方式,往往簡單、直觀、易懂,環節最少,信任需求最小。簡單不是簡陋,是把複雜留在實現裡,把可判斷性留給用戶。
如果一個錢包說不清鑰匙到底在誰手裡,那它所謂的自托管,所謂的安全,就只是個宣傳口號。你想真正擁有一樣東西,前提是你能指著它說,這是我的,我 100% 確信它在那兒。
-- 價格
本內容僅供參考,不構成任何金融、投資、法律或稅務建議。文中提及的任何活動、獎勵、線上活動或相關資訊,不應被視為對購買、出售或交易任何加密資產的推薦、招攬或邀請。加密資產具有高波動性,存在價值損失風險。WEEX服務、產品及相關活動的可用性可能因地區而異。用戶在參與前有責任確保符合當地適用法律法規。
猜你喜歡
理解DEX「Hyperliquid」的實踐工作坊|日本數位經濟聯盟
Bullish 任命 Stacey Cunningham 為總裁
沉默即同意:美國企業為何反對 OKXICE 將自家股票代幣化?
多名 iOS 自托管錢包用戶損失約 56.1 萬美元
a16z Frontier:AI 能復刻一切應用,Web3 真正的機會在哪?
Uniswap StablePair 池調整手續費機制
誰真正控制加密貨幣項目?深入了解美國證券交易委員會的新指導方針
ICE 牽手 Hyperliquid,傳統交易所護城河正在移位
Ignition 團隊成員賣出 1500 萬枚代幣
創收優先,加密項目還需要發幣嗎?
Apple重奪市值領先地位,白銀重返50美元附近 | WEEX每日市場(2026/11/02)
截至10/31收盤,科技股回檔期間Apple市值再次超越Nvidia。Alphabet上週下跌逾10%。白銀重返50美元附近。TRUMP token在超過24小時內上漲逾10%。OP在企穩後轉升。11/02關注開盤前的Marriott,以及Apple、Palantir等公司盤後公布的業績。
WEEX 獨家:蘋果重奪市值領先地位,白銀重返50美元附近|WEEX 每日市場(2026/11/02)
OKXICE面臨50家發行人反對,Nvidia和Nike加入反對行列
幣安黑客在變現中接連失誤:賣出約500萬美元的代幣PROM 只換回約71美元以太坊
費用全給持有人之後,AERO 為何仍被增發拖累?
[專訪] JPYC 代表 "100萬日圓匯款規制過度...明年春季有望放寬"
聚合器Hooks將外部流動性納入v4,Uniswap在打什麼算盤?
Uniswap推出TJAR費用工具以進行固定支付套利
Uniswap Labs、a16z及DeFi教育基金要求伊利諾伊州排除DeFi稅收
Robinhood 使用 TJAR 自動轉換加密貨幣費用
Uniswap TJAR 工具上線 Robinhood 等七條鏈
AI 投資風險,80% 資金分配於六大優質幣

巴西伊塔烏聯邦銀行,申報包括XRP在內的15種加密貨幣交易及保管服務
Tether 和 Circle 每週收入超過 1.69 億美元,DEX 活動下降
PMM 範式輪迴:DODO 的遺憾,正在 Robinhood RWA DEX 上被修復
代幣化股票:為何37%的公司拒絕OKXICE
Ondo上線15種代幣化股票於Robinhood Chain
如何優化的草案手冊靜默剝奪代幣持有者選舉
鏈上費用:加密協議在第三季度收入達40億美元
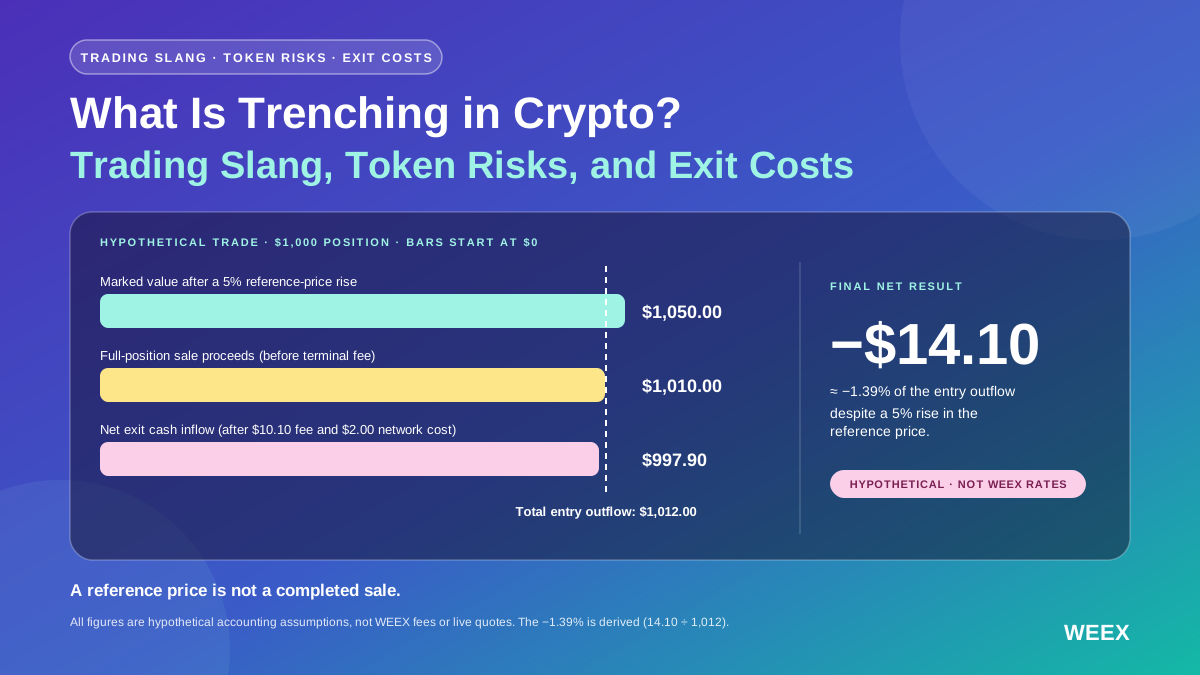
加密貨幣中的 Trenching 是什麼?交易黑話、token 風險與退出成本
加密貨幣中的 Trenching 是什麼?了解這種交易黑話、token 檢查方式、流動性風險,以及為何 token 即使上漲,扣除交易成本後仍可能虧損。


